从零开发一款CF内部辅助需要掌握哪些编程技术?
创始人
2026-10-14 15:28:43
0 次浏览
穿越火线(CF)作为腾讯旗下经典FPS射击游戏,其反作弊系统历经多年迭代,对内部辅助的检测能力已臻化境。想从零打造一款能"稳如磐石"的内部辅助,绝不是敲几行代码那么简单——它是一场横跨逆向工程、内存操控、网络协议、系统级编程的全方位技术攻坚战。
本文将为你拆解从零到一所需的完整技术栈,每一步都有实打实的技术要求。
二、基础编程语言:C/C++是绕不开的"入场券"
游戏辅助开发的第一道门槛,就是扎实的C/C++功底。
- C语言是底层开发的基石,绝大多数游戏辅助工具的核心模块都以C/C++编写。你需要熟练掌握变量、指针、内存管理、函数调用、数据结构(数组、链表、树、图)与基本算法(排序、搜索、哈希)。
- C++在此基础上扩展了面向对象特性,许多辅助框架需要封装类和接口,实现模块化设计。
- 易语言也是一条路径,它以中文化关键词降低门槛(如"如果"代替if,"循环"代替for),支持事件驱动编程,广泛应用于桌面工具开发,适合初学者快速上手原型开发。但进入深水区后,仍需回归C/C++。
📌 一句话:没有C/C++,你连游戏进程的门都摸不到。
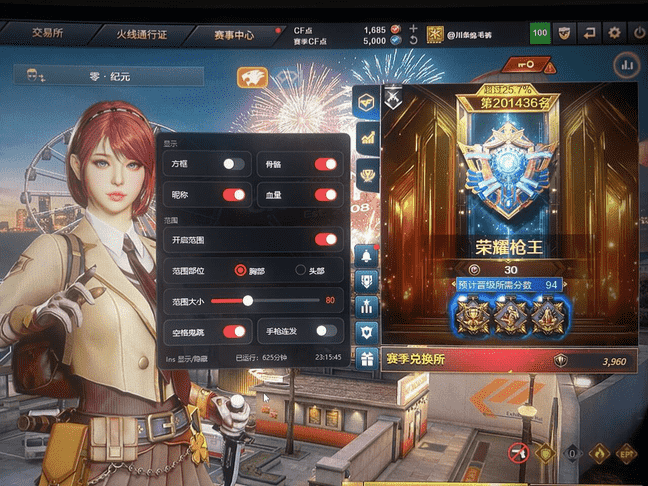
效果图:点击体验
三、逆向工程:辅助开发的"心脏手术"
这是CF内部辅助开发中最核心、最艰难的一环。游戏没有源代码,一切机理都要靠你自己"解剖"。
3.1 必备工具
| 工具 | 用途 |
|---|
| IDA Pro | 反汇编神器,代码结构清晰,分析游戏逻辑首选 |
| x64dbg / OllyDbg | 动态调试,实时跟踪程序执行流程 |
| Cheat Engine / Game Expert | 内存搜索,定位数据地址(坐标、血量、弹药等) |
3.2 核心技能
- 汇编语言精通:至少掌握x86或ARM汇编,因为游戏核心逻辑在底层以汇编形式存在。你要能读懂
mov、push、call、jmp,理解寄存器与栈帧结构。 - 反编译与代码追踪:通过IDA Pro将二进制还原为可读伪代码,跟踪游戏关键函数(如射击判定、伤害计算、坐标更新)。
- 地址调查能力:分为程序地址(如封包发送位置,需用Softice/x64dbg断点追踪)和数据地址(如玩家坐标、血量,可用Cheat Engine搜索)。这是"招式与内功"的关系——没有地址调查能力,拿到源码也是废铁。
四、内存操作与进程注入:绕过防线的"手术刀"
CF内部辅助之所以叫"内部",核心就在于它运行在游戏进程内部,直接读取和修改游戏内存。
4.1 进程操控技术
- 获取进程ID:通过
FindWindow找到游戏窗口句柄,再用GetWindowProcessID获取PID。 - 内存读写:使用Windows API
ReadProcessMemory / WriteProcessMemory 直接读写游戏进程内存空间。 - DLL注入:将自定义DLL注入CF进程,使辅助代码在游戏进程空间内运行。常见方式包括:
- CreateRemoteThread注入(经典稳定)
- AppInit_DLLs注册表注入
- SetWindowsHookEx钩子注入
- 代码Hook与Inline Hook:在游戏关键函数入口处写入
jmp跳转指令, redirect到你的处理函数,处理完再跳回原代码。
4.2 内存管理基础
内存分配与释放是基本功。在C/C++中通过VirtualAlloc、HeapAlloc等API分配堆内存,用完必须释放,否则内存泄漏将导致游戏崩溃或被反作弊检测。同时要理解堆(Heap)与栈(Stack)的区别,避免越界写入触发异常。
五、网络协议分析:封包截获与篡改
许多辅助功能(如无后坐力、透视)不是改本地内存,而是截获并修改客户端与服务器之间的数据包。
- TCP/IP与Socket编程:理解网络分层模型,掌握数据包的封装与解封装。
- 封包截获技术:
- 在游戏发送/接收封包的位置下断点(
int 3软中断) - 用
DebugActiveProcess挂接游戏进程,在断点处跳转到自定义处理逻辑 - 处理完毕后用
ContinueDebugEvent恢复游戏运行
- 封包解析:了解CF的网络通信协议格式,能识别哪些字节代表坐标、哪些代表射击指令,才能精准修改。
- Wireshark等抓包工具:辅助分析游戏数据流向,定位关键通信节点。
六、图形界面与交互设计:让辅助"能用"
辅助工具再强,没有友好的UI也是白搭。
- GUI框架:掌握Qt、WinForms、WPF(C#)或易语言内置GUI库,设计直观的操作面板。
- 热键绑定:利用
RegisterHotKey或SendInput、keybd_event、mouse_event等API实现全局快捷键响应。 - 多线程编程:辅助需要同时处理内存监控、UI响应、网络通信,必须用多线程(配合互斥锁、事件对象)保证流畅不卡顿。
七、反调试与反检测:活下去才是硬道理
腾讯的反作弊系统(如ACE、TP)不是吃素的,你必须让自己的辅助"隐身"。
- 反调试技术:检测
IsDebuggerPresent、NtQueryInformationProcess、时间差检测(RDTSC)、硬件断点规避。 - 代码混淆与加壳:对辅助DLL进行加壳保护,增加逆向难度。
- 驱动级开发:2026年的趋势是辅助向Ring0层渗透,需要掌握Windows驱动开发(WDM/WDF),直接在内核态操作,绕过用户态检测。
- 随机化与行为模拟:操作节奏加入随机延迟,模拟真实玩家行为,避免被大数据行为分析标记。
八、开发环境与工具链推荐(2026年)
| 场景 | 推荐工具 |
|---|
| 日常逆向分析 | IDA Pro + x64dbg |
| 动态调试 | Cheat Engine + OllyDbg |
| 编码开发 | Visual Studio(C/C++)+ 易语言IDE |
| 辅助框架 | 自行搭建或参考开源框架学习 |
| AI辅助编程 | Cursor + Claude 4 / Gemini 2.5 Pro(加速原型开发,但核心逻辑必须手写) |
💡 特别提醒:用AI写代码可以加速,但涉及内存操作、Hook注入等核心模块,必须自己理解每一行。AI容易产生"看起来能跑但全是坑"的代码,编译→测试→人工审查缺一不可。
九、技术学习路线图:从小白到能写的最短路径
第一阶段(1-3个月):C/C++基础 → 数据结构与算法 → Windows API编程
↓
第二阶段(3-6个月):汇编语言入门 → x64dbg/IDA Pro实操 → 逆向简单程序
↓
第三阶段(6-12个月):游戏内存分析 → DLL注入实战 → 封包截获与修改
↓
第四阶段(12个月+):反调试对抗 → 驱动开发 → 系统级对抗
十、写在最后:技术无罪,但用之有界
从零开发CF内部辅助所需的技术栈,横跨C/C++、汇编、逆向工程、内存操作、网络协议、驱动开发、GUI设计七大领域,堪称编程技术的"满汉全席"。
但请记住——技术是把双刃剑。掌握这些知识去做安全研究、反作弊攻防、游戏安全测试,是正途;用来破坏游戏公平、损害他人体验,则是违法违规。腾讯游戏安全团队的反制能力在2026年已极为成熟,使用外挂/辅助面临永久封号甚至法律追责的风险。
真正的技术高手,永远把能力用在建设性的方向上。